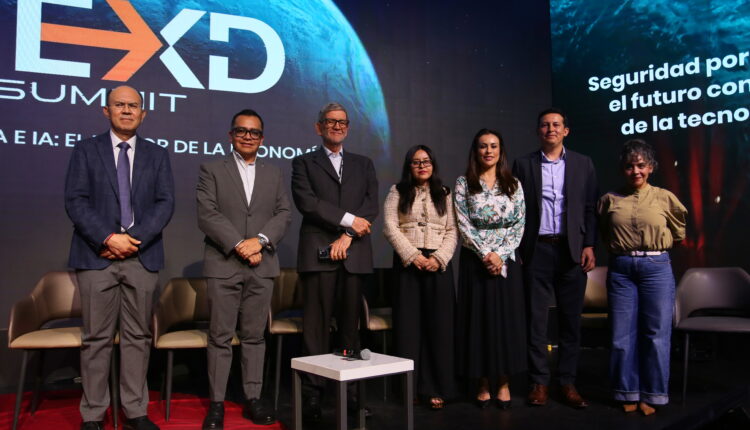
Ciudad de México. La ciberseguridad ya no puede solo incorporarse como una capa adicional de los desarrollos tecnológicos. Con la expansión de la Inteligencia Artificial,el 5G y la Nube,expertos coincidieron en que la protección debe incorporarse desde las primeras etapas de diseño,mientras que empresas,gobiernos y usuarios deben asumir una responsabilidad compartida porque el desafío —la superficie de ataque y la calidad de los atacantes— es cada vez mayor.
“La seguridad por diseño es ahora fundamental para cualquier empresa pero el desafío es mucho mayor para las más pequeñas; esto no se trata de un tema geopolítico”,inició Manuel Díaz Franco,director de la Oficina de Ciberseguridad y Protección de Privacidad de Huawei México,quien luego consideró que “los usuarios tienen que saber más y conocer qué están contratando” para evitar ser un problema adicional.
Para José Arias,director Senior de Geopolítica y Asuntos con Gobierno para Latinoamérica de Nokia,el enfoque debe comenzar desde la concepción misma de los productos y extenderse a toda la cadena de suministro. “No alcanza con poner una capa adicional,el plan de seguridad debe estar desde el inicio”,señaló. También recordó que Nokia fue galardonada por décimo año consecutivo entre las compañías más éticas del mundo por su enfoque proactivo basado en valores,su gobernanza,la sostenibilidad y sus prácticas comerciales responsables.
En el marco del México Digital Summit,la discusión también puso el foco en el factor humano.
Erik Moreno Sánchez,director de Ciberseguridad en IndraMind Cybersecurity,sostuvo que el desafío no es únicamente tecnológico: “La ciberseguridad no es solo un problema técnico,hay que trabajar en la conciencia de las personas que son parte de las organizaciones”,sostuvo y añadió que también son relevantes aspectos como la colaboración y la materialización de esa colaboración en hechos concretos,y aumentar la base de conocimiento de las nuevas generaciones en la materia.
En su turno,Imelda Flores Monterrosas,subdirectora de Innovación y Desarrollo de Scitum Telmex,advirtió que los ataques con agentes de IA ya están acelerando las primeras etapas de una intrusión: reconocimiento,explotación de vulnerabilidades,robo de credenciales y movimiento lateral pueden ocurrir en cuestión de segundos. Frente a esa velocidad,dijo,controles básicos como actualizar sistemas,proteger identidades y monitorear las redes adquieren todavía mayor relevancia.
La convergencia entre IA,5G y Cloud también exige una evolución regulatoria. Adriana Servín,directora de Asuntos Gubernamentales de México,Centroamérica y Caribe de Cisco,planteó que una crisis no debería ser el detonante de nuevas reglas y defendió una regulación basada en riesgos,estándares internacionales y una mayor cooperación público-privada. A su vez,señaló que México enfrenta el desafío adicional de modernizar sus infraestructuras y formar talento: según datos de Cisco, 65% de las vacantes de ciberseguridad no están cubiertas y sólo 4% de las organizaciones mexicanas presentan madurez en Inteligencia Artificial.
José Vázquez Ortega,fundador y presidente del Consejo de Administración de Acerta Computación Aplicada,planteó que la seguridad debe contemplar todo el recorrido de una operación: los datos,las aplicaciones,los canales de comunicación y las personas que tendrán acceso. En este punto,destacó la importancia de mecanismos de identificación robustos y de la biometría para garantizar que quien ingresa a un sistema sea realmente quien dice ser,al tiempo que advirtió sobre la necesidad de incorporar criterios éticos desde el diseño para evitar vulnerabilidades o puertas traseras.
“La ciberseguridad no es el último ingrediente que se le pone a la sopa,o será costoso. Hay que aprender a programar a la defensiva y conocer todo de antemano”,concluyó Vázquez Ortega,en una idea que sintetizó el consenso del panel: la seguridad debe incorporarse desde el origen,con una visión que combine tecnología,identidad,resiliencia y responsabilidad. En un escenario de ataques cada vez más veloces y sofisticados,anticiparse al riesgo será clave no sólo para proteger los sistemas,sino también para preservar la confianza de usuarios y organizaciones y garantizar la continuidad de los servicios digitales.
